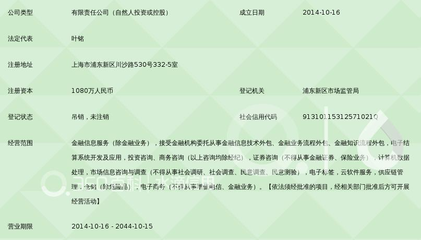
随着金融行业数字化转型的不断深入,金融机构将部分非核心业务环节委托给外部专业机构已成为普遍做法。其中,接受金融机构委托从事金融信息技术外包服务是一个典型的业务模式。这一模式在提升效率、降低成本的也带来了信息安全、合规风险等一系列挑战。
金融信息技术外包服务通常涵盖系统开发与运维、数据处理与分析、灾备与安全监控、客服技术支持等领域。金融机构通过委托专业机构,可以专注于核心金融业务,借助外部技术力量加快创新步伐。但这也意味着外包服务商可能接触到敏感金融数据,甚至间接参与金融业务流程,从而需要承担相应的合规责任。
监管层面对此类外包服务有明确要求。根据《金融行业信息系统信息安全等级保护实施指引》《商业银行信息科技外包风险监管办法》等规定,金融机构应当在外包合同中明确服务范围、数据保护、审计监督、应急响应等条款,并对服务商进行准入评估和持续监控。服务商则需建立完善的信息安全管理体系,符合国家网络安全等级保护制度,具备相应的资质和能力。
因此,接受委托的机构若想在金融信息技术外包领域合规经营,需重点关注几个方面:一是建立严格的内部控制和风险管理制度,确保服务过程符合金融监管要求;二是加强与委托方的沟通协调,明确双方职责边界,特别是数据所有权、保密义务和知识产权归属;三是定期开展安全评估和应急演练,防范技术漏洞和操作风险;四是关注监管政策动态,及时调整服务内容和合作模式。
从实践角度看,成功的金融信息技术外包合作往往依赖于双方的互信与协同。委托方应避免“一包了之”,而服务商也应主动配合监管检查,形成风险联防联控机制。随着金融科技和监管科技的融合,外包服务将更加专业化、标准化,合规能力将成为服务商的核心竞争力。整体而言,机构在合法合规前提下承接金融信息技术外包,既有助于金融业提质增效,也能促进自身在细分领域深耕发展。